สงครามยุคใหม่ไม่จำเป็นต้องมีทหารข้ามพรมแดน ไม่ต้องใช้เครื่องบินทิ้งระเบิดหรือขีปนาวุธ เพียงแฮกเกอร์เจาะระบบคอมพิวเตอร์ ก็อาจทำให้ธนาคารหยุดทำงาน โรงพยาบาลให้บริการไม่ได้ ระบบไฟฟ้าขัดข้อง หรือข้อมูลประชาชนหลายล้านคนถูกขโมยไปในพริบตา
สงครามไซเบอร์กำลังกลายเป็นสมรภูมิสำคัญของโลก แต่ใครกำลังทำสงครามกับใคร และต้องการอะไรกันแน่ ?
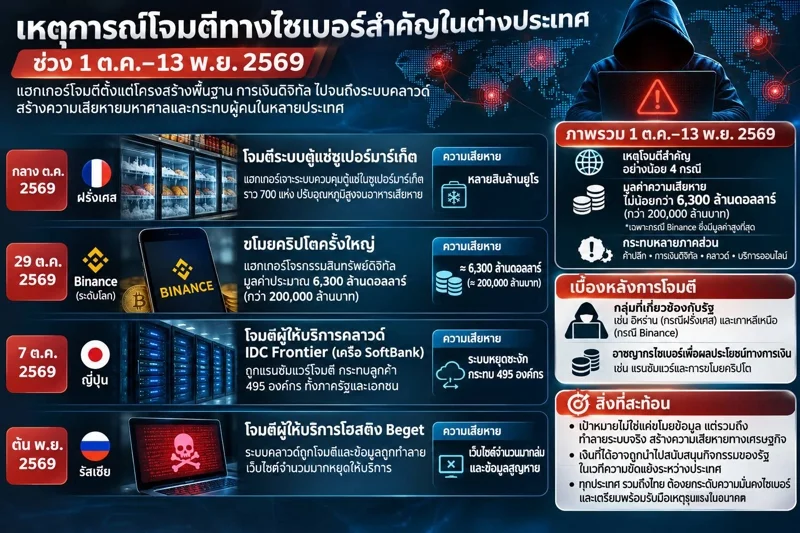
ตลอดเดือนตุลาคมถึงพฤศจิกายน 2569 มีรายงานเหตุโจมตีทางไซเบอร์หลายกรณีทั่วโลก ตั้งแต่การโจรกรรมสินทรัพย์ดิจิทัล การโจมตีระบบคลาวด์ ไปจนถึงการทำลายระบบบริการสาธารณะ อย่างไรก็ตาม ต้องแยกระหว่างอาชญากรรมไซเบอร์ที่มุ่งหาเงินกับปฏิบัติการไซเบอร์ที่มีเป้าหมายด้านความมั่นคง เพราะไม่ใช่ทุกเหตุการณ์จะถือเป็นสงครามระหว่างรัฐ
เมื่อแฮกเกอร์สร้างความเสียหายมหาศาล
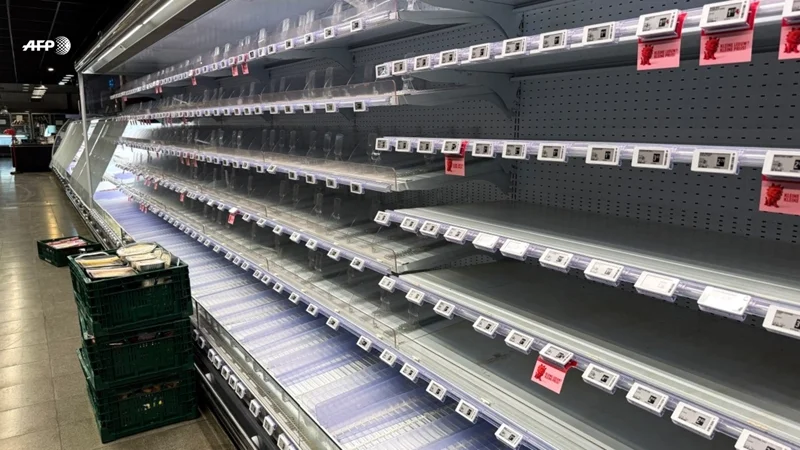
กลางเดือนตุลาคม มีรายงานว่าซูเปอร์มาร์เก็ตประมาณ 700 แห่งในฝรั่งเศสถูกโจมตีระบบควบคุมตู้แช่จากระยะไกล ทำให้อาหารสดและอาหารแช่แข็งเสียหายจำนวนมาก มีการประเมินความเสียหายหลายสิบล้านยูโร ทางการฝรั่งเศสกล่าวหาว่ากลุ่มที่เกี่ยวข้องกับอิหร่านอยู่เบื้องหลัง
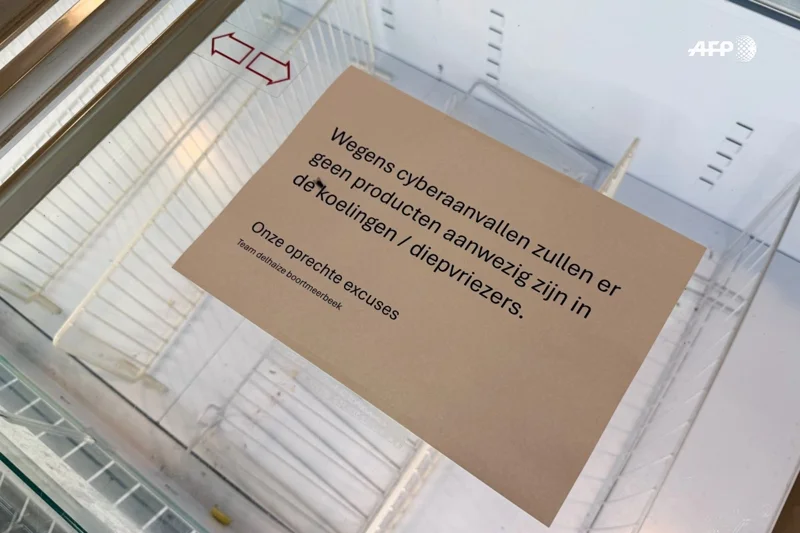
เหตุการณ์นี้สะท้อนว่าการโจมตีไซเบอร์ไม่ได้จำกัดอยู่กับการขโมยข้อมูลอีกต่อไป แต่สามารถทำลายสินค้าและอุปกรณ์ในโลกจริงได้
อีกกรณีที่มีรายงานเมื่อปลายเดือนตุลาคมคือข้อกล่าวอ้างว่า Binance แพลตฟอร์มซื้อขายคริปโทเคอร์เรนซีรายใหญ่ ถูกแฮกเกอร์โจรกรรมสินทรัพย์ดิจิทัลมูลค่าประมาณ 6,300 ล้านดอลลาร์สหรัฐ หรือกว่า 200,000 ล้านบาท โดยมีรายงานเชื่อมโยงผู้โจมตีกับกลุ่มแฮกเกอร์เกาหลีเหนือ
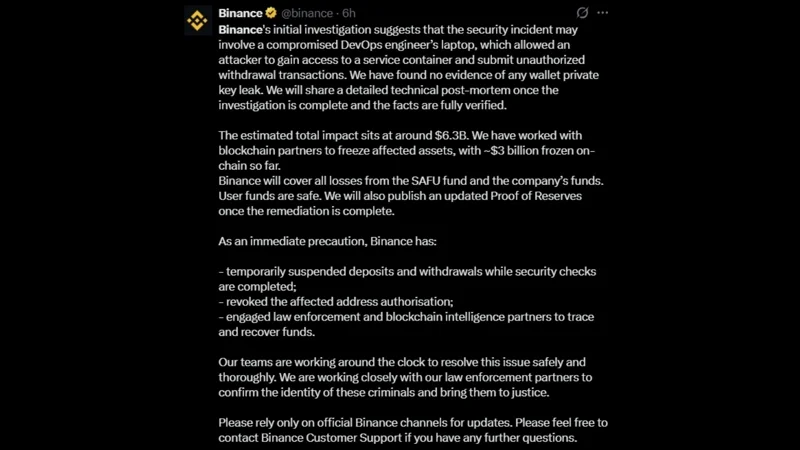
อย่างไรก็ตาม มูลค่าและรายละเอียดของเหตุการณ์นี้ยังต้องตรวจสอบกับหลักฐานต้นทางอย่างรอบคอบก่อนเผยแพร่เป็นข้อเท็จจริงยืนยัน
หากได้รับการยืนยัน กรณีนี้จะสะท้อนว่าอาชญากรรมไซเบอร์ไม่ได้มีเป้าหมายเพียงสร้างความร่ำรวยให้แฮกเกอร์ แต่เงินที่ขโมยได้อาจถูกนำไปสนับสนุนกิจกรรมด้านความมั่นคงและการทหาร
ในญี่ปุ่น บริษัท IDC Frontier ผู้ให้บริการคลาวด์ในเครือ SoftBank ถูกโจมตีด้วยแรนซัมแวร์เมื่อต้นเดือนตุลาคม ส่งผลกระทบต่อลูกค้า 495 องค์กร ทั้งหน่วยงานรัฐและเอกชน บางองค์กรประสบปัญหาไม่สามารถกู้คืนข้อมูลได้ตามปกติ
ส่วนในรัสเซีย ผู้ให้บริการโฮสติง Beget ถูกโจมตีต้นเดือนพฤศจิกายนจนข้อมูลในระบบคลาวด์ถูกทำลาย เว็บไซต์จำนวนมากหยุดให้บริการ และต้องใช้เวลาฟื้นฟูระบบ
เหตุการณ์เหล่านี้สะท้อนความเสียหายสามรูปแบบ ได้แก่ การทำลายระบบในโลกจริง การโจรกรรมสินทรัพย์ดิจิทัล และการทำให้บริการดิจิทัลหยุดชะงัก แต่ละกรณีมีแรงจูงใจและระดับความน่าเชื่อถือของข้อมูลแตกต่างกัน
ใครคือผู้โจมตี และต้องการอะไร?
ผู้โจมตีทางไซเบอร์ไม่ได้เป็นกลุ่มเดียวกันทั้งหมด หากจำแนกตามเป้าหมายจะพบสามกลุ่มใหญ่
กลุ่มแรกคืออาชญากรไซเบอร์ที่ต้องการเงิน ทั้งเครือข่ายแรนซัมแวร์ แก๊งหลอกลวงออนไลน์ และกลุ่มโจรกรรมคริปโต เป้าหมายคือขโมยเงิน เรียกค่าไถ่ หรือขายข้อมูลส่วนบุคคล
กลุ่มที่สองคือแฮกเกอร์ที่ปฏิบัติการเพื่อผลประโยชน์ของรัฐ มุ่งขโมยความลับทางทหาร เทคโนโลยี ข่าวกรอง หรือทำลายโครงสร้างพื้นฐานของประเทศคู่ขัดแย้ง
กลุ่มที่สามคือแฮกเกอร์ที่มีแรงจูงใจทางการเมือง หรือ Hacktivists ต้องการประท้วง กดดันรัฐบาล หรือทำลายความน่าเชื่อถือขององค์กรเป้าหมาย
นอกจากนี้ยังมีตลาดรับจ้างโจมตีและจำหน่ายเครื่องมือแฮก ทำให้อาชญากรรมไซเบอร์กลายเป็นธุรกิจข้ามชาติ ปัญหาสำคัญคือการระบุตัวผู้โจมตีทำได้ยาก เพราะสามารถซ่อนร่องรอยผ่านระบบคอมพิวเตอร์ในหลายประเทศ
เส้นแบ่งระหว่างอาชญากรรมไซเบอร์กับปฏิบัติการด้านความมั่นคงจึงเริ่มพร่าเลือน แต่ไม่ได้หมายความว่าทุกการโจรกรรมออนไลน์คือสงครามไซเบอร์
จีนไม่เคยถูกโจมตีทางไซเบอร์หรือ?
ข่าวต่างประเทศมักกล่าวถึงกลุ่มแฮกเกอร์ที่เชื่อมโยงกับจีนว่าโจมตีระบบของสหรัฐอเมริกาและชาติพันธมิตร แต่กลับพบข่าวจีนเป็นผู้เสียหายน้อยกว่า คำถามคือจีนมีระบบป้องกันที่แข็งแกร่งจนไม่มีใครเจาะได้จริงหรือ ?
คำตอบคือไม่ใช่
จีนมีรายงานการถูกโจมตีทางไซเบอร์อย่างต่อเนื่อง ทั้งหน่วยงานรัฐ บริษัทเทคโนโลยี และระบบโครงสร้างพื้นฐานสำคัญ
เดือนมกราคม 2568 หน่วยงานด้านความมั่นคงไซเบอร์ของจีนเปิดเผยว่าบริษัทเทคโนโลยีขนาดใหญ่สองแห่งถูกโจมตี โดยกล่าวหาหน่วยข่าวกรองสหรัฐฯ ว่าอยู่เบื้องหลัง หนึ่งในกรณีมีคอมพิวเตอร์มากกว่า 270 เครื่องถูกเจาะเพื่อขโมยข้อมูลเทคโนโลยีและทรัพย์สินทางปัญญา
ขณะที่สหรัฐฯ ก็กล่าวหากลุ่มแฮกเกอร์ที่เชื่อมโยงกับจีนว่าพยายามแทรกซึมระบบสื่อสารและโครงสร้างพื้นฐานของสหรัฐฯ เช่นกัน ข้อกล่าวหาจากทั้งสองฝ่ายต้องพิจารณาตามหลักฐาน
สาเหตุที่เราเห็นข่าวจีนถูกโจมตีน้อยกว่าชาติตะวันตก ส่วนหนึ่งอาจมาจากความแตกต่างด้านการเปิดเผยข้อมูล การรายงานข่าว และการเข้าถึงข้อมูลของนักวิจัยอิสระ จีนจึงไม่ได้ปลอดจากสงครามไซเบอร์ แต่โลกภายนอกอาจมองเห็นความเสียหายที่เกิดขึ้นภายในจีนน้อยกว่า
ประเทศไทยเสี่ยงสูงแค่ไหน ?
ประเทศไทยไม่ได้อยู่นอกสมรภูมินี้ ข้อมูลของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. ระบุว่า ระหว่างเดือนมกราคมถึงกันยายน 2569 มีเหตุการณ์ภัยคุกคามไซเบอร์ที่บันทึกไว้ 3,264 เหตุการณ์ เฉลี่ยประมาณวันละ 12 เหตุการณ์
ตัวเลขนี้ครอบคลุมเหตุการณ์หลายประเภท ไม่ได้หมายความว่ามีการเจาะระบบสำเร็จวันละ 12 ครั้ง
เมื่อวันที่ 9 พฤศจิกายน 2569 สภาความมั่นคงแห่งชาติระบุว่า ระบบภาครัฐ ธนาคาร และสาธารณูปโภคของไทย เผชิญความพยายามโจมตีอย่างต่อเนื่อง แม้ยังไม่มีรายงานยืนยันเหตุโจมตีครั้งใหญ่ที่ทำให้โครงสร้างพื้นฐานระดับชาติหยุดชะงัก
ประเมินว่าประเทศไทยมีความเสี่ยงทางไซเบอร์ระดับสูง โดยเฉพาะระบบการเงิน พลังงาน โทรคมนาคม โรงพยาบาล และฐานข้อมูลประชาชน ทั้งนี้เป็นการประเมินเชิงวิเคราะห์ ไม่ใช่ระดับเตือนภัยอย่างเป็นทางการ
ความเสี่ยงไม่ได้อยู่ที่จำนวนการโจมตีเท่านั้น แต่อยู่ที่การเชื่อมโยงระบบดิจิทัลเข้ากับชีวิตประจำวันมากขึ้น โดยที่องค์กรบางแห่งยังใช้ซอฟต์แวร์เก่า มีบุคลากรด้านความปลอดภัยไม่เพียงพอ หรือพึ่งพาผู้ให้บริการภายนอก
หากระบบชำระเงินของธนาคารหลายแห่งหยุดทำงานพร้อมกัน โรงพยาบาลไม่สามารถเข้าถึงข้อมูลผู้ป่วย หรือระบบควบคุมไฟฟ้าถูกโจมตีจนหยุดให้บริการ ความเสียหายจะกระทบเศรษฐกิจและชีวิตประชาชนในวงกว้าง
ความมั่นคงไซเบอร์ต้องเป็นวาระแห่งชาติ
ประเทศไทยมีกฎหมายว่าด้วยการรักษาความมั่นคงปลอดภัยไซเบอร์ มี สกมช. และหน่วยงานรับมือภัยคุกคามทางคอมพิวเตอร์อยู่แล้ว แต่การมีหน่วยงานไม่ได้หมายความว่าประเทศพร้อมรับมือวิกฤตเสมอไป
รัฐบาลควรตอบคำถามให้ชัดว่า หากระบบธนาคาร โทรคมนาคม และพลังงานถูกโจมตีพร้อมกัน ใครจะเป็นผู้บัญชาการเหตุการณ์ ใครมีอำนาจประสานงานระหว่างรัฐกับเอกชน และจะฟื้นฟูระบบให้กลับมาทำงานได้ภายในกี่ชั่วโมงหรือกี่วัน ?
การซ้อมรับมือวิกฤตไซเบอร์ระดับชาติ การตรวจสอบความพร้อมของโครงสร้างพื้นฐานสำคัญ และการกำหนดมาตรฐานเปิดเผยข้อมูลเมื่อเกิดการโจมตี ควรเป็นภารกิจที่รัฐบาลให้ความสำคัญ
สื่อมวลชนโดยเฉพาะสื่อสาธารณะก็ต้องเตรียมพร้อม เพราะหากเกิดการโจมตีระบบสื่อสารพร้อมกับการเผยแพร่ข่าวลวง ประชาชนอาจสับสนและตื่นตระหนก สื่อสาธารณะจึงต้องมีระบบสำรองเพื่อรักษาความต่อเนื่องในการรายงานข่าว
ในอดีต ประเทศต่าง ๆ ลงทุนมหาศาลเพื่อซื้อรถถัง เครื่องบินรบ และเรือรบ แต่วันนี้ความมั่นคงแห่งชาติไม่ได้วัดจากจำนวนอาวุธเพียงอย่างเดียว ประเทศอาจเป็นอัมพาตได้โดยไม่มีทหารต่างชาติแม้แต่คนเดียวข้ามพรมแดน หากระบบไฟฟ้า ธนาคาร โรงพยาบาล และการสื่อสารหยุดทำงานพร้อมกัน
สงครามไซเบอร์ไม่จำเป็นต้องเริ่มต้นด้วยการประกาศสงคราม และประชาชนอาจกลายเป็นผู้เสียหายก่อนที่จะรู้ด้วยซ้ำว่าใครเป็นผู้โจมตี
รัฐบาลไทยจึงต้องเปลี่ยนคำถามจาก วันนี้เราป้องกันแฮกเกอร์ได้กี่ครั้ง มาเป็น หากพรุ่งนี้ระบบสำคัญของประเทศถูกโจมตีจนหยุดทำงาน เราจะทำให้ประเทศกลับมาเป็นปกติได้เร็วเพียงใด ?
เพราะในสงครามไซเบอร์ ประเทศที่มั่นคงไม่ใช่ประเทศที่ไม่เคยถูกโจมตี แต่คือประเทศที่ป้องกันได้ดี จำกัดความเสียหาย และฟื้นตัวได้รวดเร็วที่สุด...
อ่านเนื้อหาอื่น ๆ ที่น่าสนใจ


